

01
Profil działalności
Jakie usługi rzeczywiście świadczy organizacja i które z nich mogą mieścić się w sektorach objętych KSC.


Regulacje i zgodność · KSC / NIS2
KSC i NIS2 dla firm: od kwalifikacji i audytu gotowości po wdrożenie SZBI. Pomagamy przełożyć wymagania ustawy na odpowiedzialności, procesy, zabezpieczenia i dowody, które działają w realnej organizacji.
Stan prawny informacji na stronie: 6 października 2026 r.
Czy ustawa dotyczy Twojej organizacji?
Nie wystarczy sprawdzić jednej nazwy branży. Analizujemy profil działalności, sektory wskazane w załącznikach do ustawy, kody PKD, wielkość podmiotu oraz przedsiębiorstwa partnerskie i powiązane.
Jakie usługi rzeczywiście świadczy organizacja i które z nich mogą mieścić się w sektorach objętych KSC.
Zatrudnienie, finanse oraz sposób uwzględniania podmiotów partnerskich i powiązanych.
Podmiot kluczowy lub ważny, samorejestracja albo wpis z urzędu i wynikające z tego działania.
Kogo mogą dotyczyć przepisy
Zakres jest szerszy niż cyberbezpieczeństwo w ochronie zdrowia. W pierwszym kroku sprawdzamy rzeczywisty profil usług, skalę organizacji oraz jej powiązania — dopiero potem określamy status i obowiązki.
Energia elektryczna, ciepło, gaz, paliwa oraz operatorzy infrastruktury krytycznej.
Maszyny, elektronika, pojazdy, chemia, farmacja, żywność oraz środowiska IT/OT.
Transport drogowy, kolejowy, lotniczy i wodny, operatorzy logistyczni oraz usługi pocztowe.
Szpitale, podmioty lecznicze, laboratoria, producenci wyrobów medycznych i farmaceutycznych.
Telekomunikacja, chmura, centra danych, DNS, usługi zarządzane i dostawcy technologii.
Dostawcy wody pitnej, operatorzy systemów ściekowych oraz podmioty gospodarki odpadami.
Administracja publiczna, jednostki badawcze, uczelnie realizujące usługi krytyczne i sektor kosmiczny.
Bankowość, infrastruktura rynku finansowego, platformy cyfrowe i inne podmioty regulowane.
Ważne: sama obecność w branży nie przesądza o podleganiu KSC. Znaczenie mają między innymi świadczone usługi, wielkość, forma prawna, powiązania kapitałowe i szczególne przesłanki ustawowe.
Zobacz KSC w ochronie zdrowia →Harmonogram
Od tej daty biegną ustawowe terminy dla podmiotów objętych przepisami.
Termin m.in. na przygotowanie SZBI, procesów incydentowych, odpowiedzialności i podłączenie do S46.
Dotyczy nowych podmiotów kluczowych; kolejne audyty co najmniej raz na trzy lata.
Zakres współpracy
Budujemy program wokół usług, ryzyka i odpowiedzialności zarządczej. Dokumenty powstają jako zapis realnego sposobu działania, a nie jako cel sam w sobie.
Porozmawiaj o organizacjiWarsztat z kierownictwem, analiza działalności, wielkości, powiązań i trybu wpisu do Wykazu KSC.
Ocena stanu obecnego, usług krytycznych, aktywów, dostawców, zabezpieczeń, dokumentacji i praktyk operacyjnych.
Priorytety ryzyka, właściciele działań, budżet, zależności i harmonogram — bez listy przypadkowych projektów IT.
Polityki, role, zarządzanie incydentami, ciągłość działania, podatności, dostęp, kryptografia, dostawcy i monitoring.
Testujemy reakcję organizacji, uczymy role odpowiedzialne i budujemy ślad dowodowy wymagany w zarządzaniu i audycie.
Domykamy luki i przygotowujemy organizację do oceny przez niezależnych audytorów, zachowując rozdział ról.
Obowiązki w praktyce
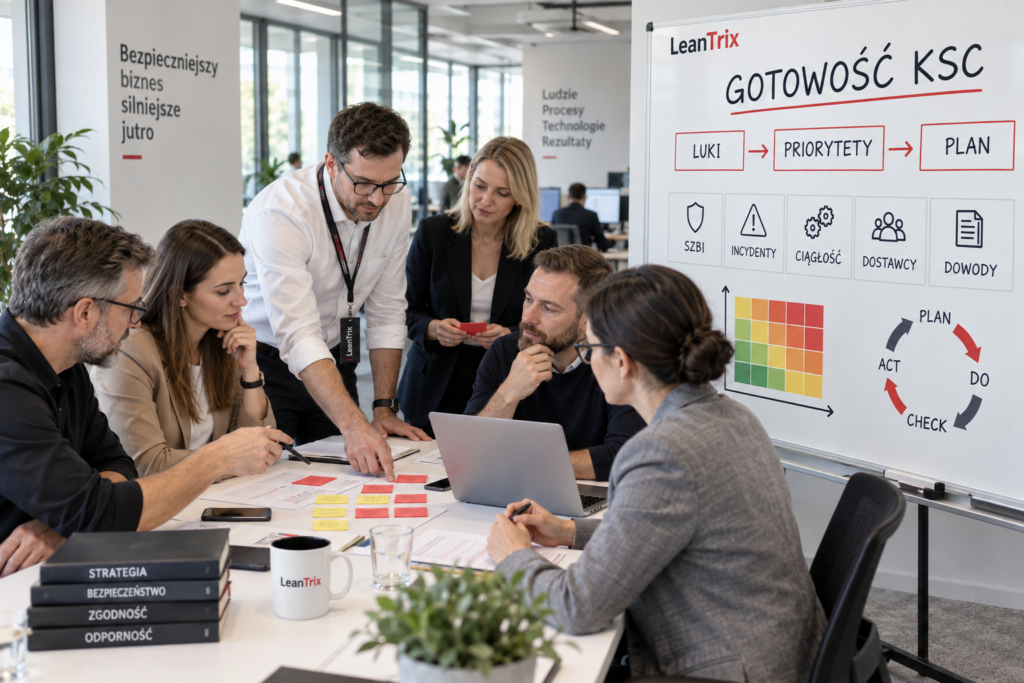
W praktyce KSC i NIS2 dla firm wymagają połączenia zarządzania, technologii, ludzi i dowodów w jeden utrzymywany system.
Odpowiedzialność kierownictwa, właściciele ryzyk, kontakt z KSC i cykliczny nadzór.
Metoda oceny ryzyka, plan postępowania, polityki, cele, pomiary i doskonalenie.
Wykrywanie, klasyfikacja, eskalacja, zgłoszenia, komunikacja i wnioski po zdarzeniu.
Ocena zależności, wymagania umowne, dostęp stron trzecich i ryzyko łańcucha dostaw.
Scenariusze awarii, kopie, odtwarzanie, plany ciągłości oraz testy techniczne i organizacyjne.
Inwentaryzacja, tożsamość, uprawnienia, kryptografia, konfiguracja i cykl życia systemów.
Aktualizacje, ocena podatności, bezpieczny rozwój, priorytety napraw i dokumentowanie decyzji.
Świadomość, szkolenia, weryfikacje, rejestry, raporty i mierniki potwierdzające działanie systemu.
Nie mylmy trzech różnych usług
Diagnoza stanu obecnego i plan działań. Może być punktem startu dla podmiotu kluczowego lub ważnego.
Formalna, niezależna ocena przewidziana dla podmiotów kluczowych. Wymaga zachowania bezstronności i ustawowych warunków.
Norma systemu zarządzania bezpieczeństwem informacji może wesprzeć KSC, lecz sama certyfikacja nie zastępuje wszystkich obowiązków ustawy.
Co otrzymuje organizacja
Rezultatem jest wspólna mapa odpowiedzialności i ryzyka, plan wdrożenia oraz zestaw dowodów, które można utrzymywać po zakończeniu projektu.
Ekspert prowadzący
Ekspert digitalizacji, AI i transformacji IT oraz przedstawiciel MISOFT EU. Łączy perspektywę zarządczą, procesową i technologiczną — szczególnie tam, gdzie KSC musi zostać przełożone na działanie biznesu i IT.
Na tej stronie świadomie nie przypisujemy Maćkowi certyfikatów ani roli niezależnego audytora ustawowego. Zakres współpracy obejmuje przygotowanie organizacji, wdrożenie i gotowość.
Powiązane wsparcie
FAQ
Trzeba zestawić faktyczny profil działalności z sektorami ustawy, sprawdzić kryteria wielkościowe oraz przedsiębiorstwa partnerskie i powiązane. Sam kod PKD może nie wystarczyć do bezpiecznej kwalifikacji.
Dla podmiotów spełniających kryteria w dniu wejścia nowelizacji w życie termin samorejestracji upłynął 3 października 2026 r. Część podmiotów jest wpisywana z urzędu. Jeśli status nie jest jasny, należy go niezwłocznie zweryfikować.
ISO/IEC 27001 może być mocnym fundamentem SZBI, ale sama certyfikacja nie zastępuje wszystkich obowiązków KSC, w tym kwalifikacji, wpisu, wymagań sektorowych, zgłaszania incydentów i audytu ustawowego.
Audyt zerowy jest diagnozą gotowości i może być wykonywany przed lub w trakcie wdrożenia. Audyt ustawowy jest formalną, niezależną oceną dotyczącą podmiotów kluczowych i podlega szczególnym wymaganiom.
Zależy od skali, dojrzałości, liczby usług, systemów i dostawców. Najczęściej rozpoczynamy od krótkiej kwalifikacji i audytu gotowości, po których powstaje realistyczna roadmapa etapów.
Tak. Możemy przejść od diagnozy do wdrożenia: uporządkować role, ryzyko, procesy, dokumentację, mechanizmy incydentowe, ciągłość, dostawców, szkolenia i sposób gromadzenia dowodów.
Źródła i zastrzeżenie: informacje opracowano na podstawie komunikatów Ministerstwa Cyfryzacji dotyczących wejścia nowelizacji w życie i harmonogramu, samorejestracji oraz obowiązków podmiotów kluczowych i ważnych. Materiał ma charakter informacyjny i nie stanowi porady prawnej; ostateczna kwalifikacja wymaga analizy konkretnego podmiotu.