


REGULACJE I ZGODNOŚĆ W PRAKTYCE
Regulacje i zgodność, które dają organizacji pewność działania
Regulacje i zgodność mają sens wtedy, gdy wymagania są widoczne w decyzjach, procesach i codziennej pracy. Łączymy prawo pracy, transparentność wynagrodzeń, KSC i NIS2, AI Act oraz systemy ISO z praktycznym wdrożeniem, kompetencjami ludzi i mierzalnym planem działań.
01
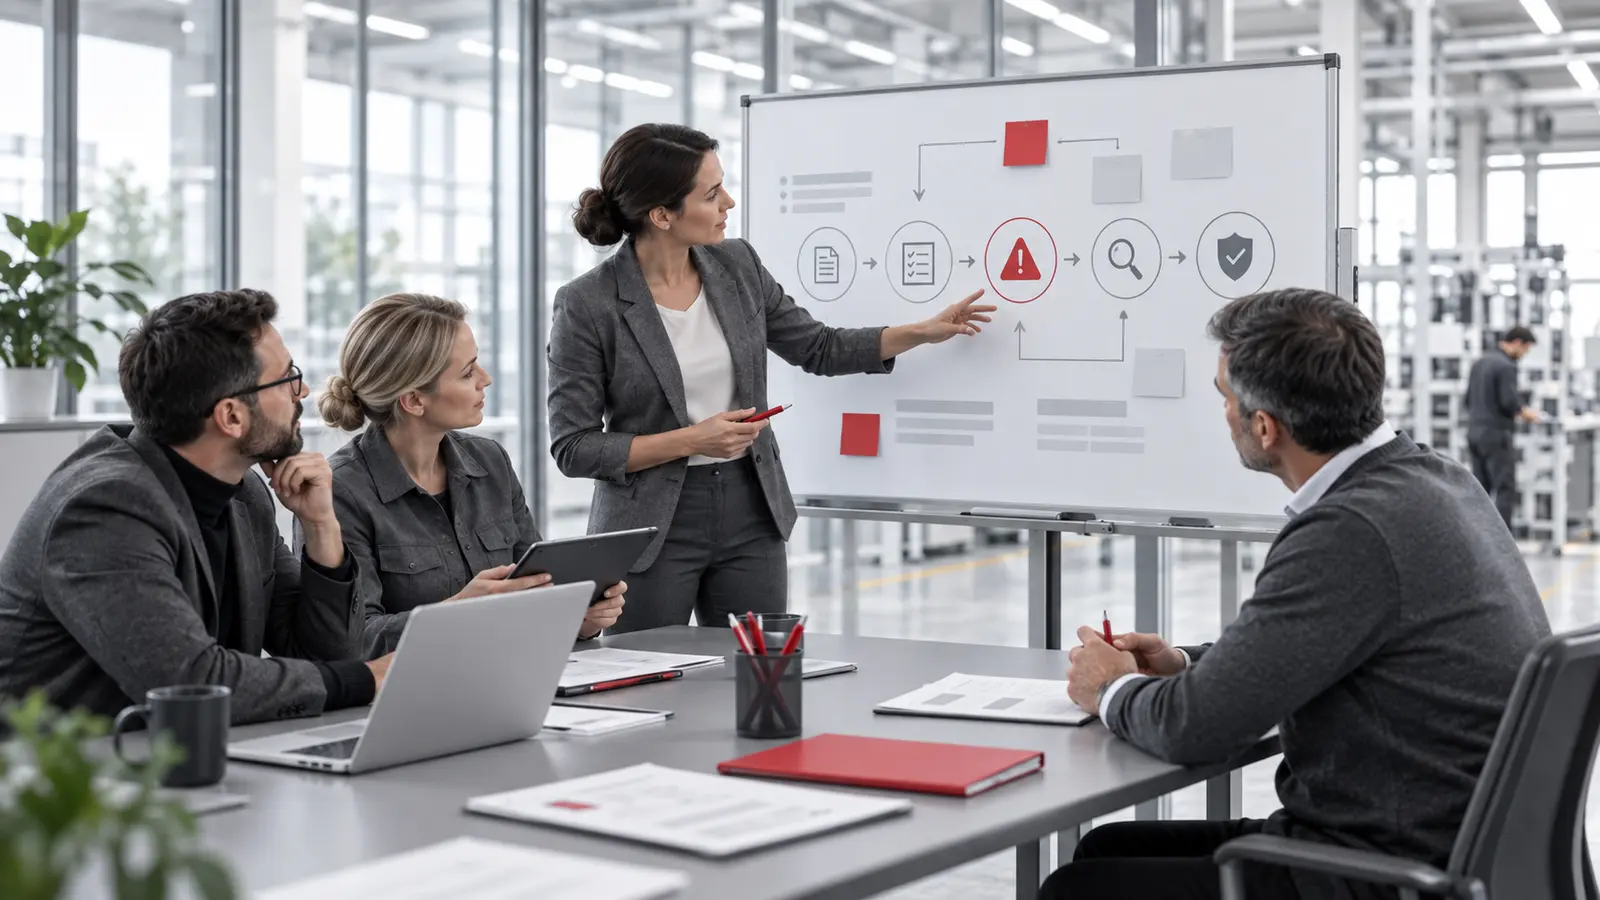
Rozumiemy wymagania i ich wpływ na organizację.
02
Sprawdzamy procesy, praktykę, dane i dowody.
03
Ustalamy ryzyko, priorytety i odpowiedzialności.
04
Wdrażamy rozwiązania i przygotowujemy do oceny.
OBSZARY REGULACJI I ZGODNOŚCI
Prawo, bezpieczeństwo informacji i odpowiedzialne AI
Nie każda organizacja podlega tym samym obowiązkom. Dlatego najpierw ustalamy właściwy zakres, a dopiero później proponujemy audyt, wdrożenie, szkolenie lub przygotowanie do certyfikacji. Poniżej znajdziesz siedem powiązanych obszarów regulacji i zgodności.
Prawo pracy w organizacjach
Porządkujemy prawo pracy w organizacjach tak, aby dokumenty, decyzje HR i codzienna praktyka menedżerów były ze sobą spójne.
- audyt regulaminów, procedur i praktyk
- dokumentacja pracownicza i zasady zatrudnienia
- procedury wewnętrzne oraz odpowiedzialności
- wsparcie i szkolenia dla HR oraz kadry zarządzającej
Transparentność wynagrodzeń
Pomagamy przełożyć wymagania dotyczące równej i przejrzystej płacy na zrozumiały system wynagradzania, który organizacja potrafi wyjaśnić i stosować.
- architektura ról i poziomów stanowisk
- neutralne wartościowanie pracy
- analiza luki płacowej i jakości danych
- procedury raportowania oraz komunikacja z pracownikami
KSC w ochronie zdrowia
Wspieramy podmioty sektora zdrowia w ustaleniu zakresu obowiązków KSC i NIS2 oraz w uporządkowaniu zarządzania bezpieczeństwem informacji.
- weryfikacja statusu i zakresu wymagań
- audyt zero oraz analiza najważniejszych luk
- ocena ryzyka i plan postępowania
- procedury, szkolenia i przygotowanie do niezależnego audytu
AI Act i zarządzanie AI
Porządkujemy odpowiedzialne korzystanie ze sztucznej inteligencji: od mapy zastosowań i roli organizacji po nadzór, kompetencje i dowody zgodności.
- inwentaryzacja systemów oraz zastosowań AI
- klasyfikacja roli i poziomu ryzyka
- polityki, odpowiedzialności i nadzór człowieka
- AI literacy, szkolenia i dokumentowanie decyzji
ISO/IEC 27001
Wdrażamy system zarządzania bezpieczeństwem informacji, który łączy ryzyko, procesy, technologię i odpowiedzialność — nie tylko zbiór dokumentów.
- określenie kontekstu i zakresu SZBI
- ocena ryzyka oraz plan postępowania
- polityki, procedury, rejestry i dowody
- audyt wewnętrzny i przygotowanie do certyfikacji
ISO/IEC 42001
Pomagamy zbudować system zarządzania AI obejmujący cele, ryzyko, odpowiedzialność i cały cykl życia rozwiązań sztucznej inteligencji.
- kontekst, cele i zakres systemu AIMS
- rejestr zastosowań oraz cykl życia AI
- ocena wpływu, ryzyka i szans
- monitorowanie, audyt i ciągłe doskonalenie
Audyty zgodności
Audyt zgodności pokazuje nie tylko braki, lecz także ich znaczenie, priorytet, właściciela oraz realną ścieżkę dojścia do wymaganego standardu.
- audyt zerowy i analiza luk
- audyt wewnętrzny systemu zarządzania
- ocena ryzyka oraz jakości dowodów
- plan działań przed wdrożeniem lub certyfikacją
JEDEN SYSTEM ZARZĄDZANIA
Różne wymagania, wspólna logika działania
Regulacje i zgodność nie powinny tworzyć oddzielnych wysp dokumentacji. Role, ryzyko, kompetencje, nadzór i dowody mogą być zarządzane spójnie — przy zachowaniu wymagań właściwych dla każdego obszaru.
LUDZIE I WYNAGRODZENIA
Prawo pracy i przejrzyste zasady
Łączymy wymagania prawa pracy z procesami HR, odpowiedzialnością menedżerów, dokumentacją oraz transparentnością wynagrodzeń.
INFORMACJA I CYBERBEZPIECZEŃSTWO
KSC, NIS2 i ISO/IEC 27001
Porządkujemy ochronę informacji, odpowiedzialności, ocenę ryzyka, reagowanie na incydenty i dowody działania systemu.
SZTUCZNA INTELIGENCJA
AI Act i ISO/IEC 42001
Budujemy nadzór nad wykorzystaniem AI: rejestr zastosowań, klasyfikację ryzyka, role, kompetencje i kontrolę cyklu życia.
OD WYMAGANIA DO DZIAŁAJĄCEGO STANDARDU
Jak prowadzimy regulacje i zgodność
Nie zaczynamy od produkowania dokumentów. Najpierw sprawdzamy, co naprawdę dotyczy organizacji i gdzie wymaganie styka się z procesem. Dopiero wtedy budujemy rozwiązanie możliwe do utrzymania po zakończeniu projektu.
KROK 01
Interpretacja wymagań
Ustalamy regulacje, normy, zakres organizacyjny i role. Oddzielamy obowiązki od dobrych praktyk oraz wskazujemy miejsca wymagające decyzji.
KROK 02
Audyt i ocena ryzyka
Porównujemy wymagania z dokumentacją i rzeczywistą praktyką. Oceniamy wagę luk, ryzyko oraz kolejność działań.
KROK 03
Wdrożenie w procesach
Projektujemy zasady, odpowiedzialności, rejestry i mechanizmy nadzoru. Szkolimy osoby, które będą stosować rozwiązanie.
KROK 04
Dowody i doskonalenie
Sprawdzamy skuteczność, zamykamy działania korygujące i przygotowujemy organizację do audytu, kontroli albo niezależnej certyfikacji.
PRAKTYCZNY PIERWSZY KROK
Audyt zgodności: decyzje zamiast samej listy braków
Jeśli zakres obowiązków nie jest jasny albo kilka regulacji nakłada się na siebie, audyt zgodności porządkuje punkt wyjścia. Wynikiem jest mapa luk, ocena ryzyka i plan działań z priorytetami — bez obietnic automatycznej zgodności czy certyfikacji.
Zaufanie jest częścią odpowiedzialnej współpracy.
Sprawdź, jak klienci oceniają przygotowanie ekspertów, jakość pracy i sposób prowadzenia projektów przez LeanTrix.
8 podpisanych referencji
NAJCZĘSTSZE PYTANIA
Regulacje i zgodność — pytania przed pierwszym krokiem
Co obejmuje wsparcie LeanTrix w obszarze regulacji i zgodności?
Zakres może obejmować analizę wymagań, audyt stanu obecnego, ocenę ryzyka, dokumentację, wdrożenie procedur, szkolenia, audyt wewnętrzny i przygotowanie do zewnętrznej oceny. Dobór działań zależy od sytuacji organizacji.
Od czego zacząć, gdy nie wiemy, które wymagania nas dotyczą?
Od krótkiej kwalifikacji zakresu: branży, wielkości organizacji, roli w łańcuchu wartości, używanych technologii oraz posiadanych systemów zarządzania. Dzięki temu audyt obejmuje właściwe kryteria, a nie przypadkową listę kontrolną.
Czy audyt zgodności kończy się tylko raportem?
Nie musi. W podejściu LeanTrix raport jest podstawą decyzji: opisujemy znaczenie luki, priorytet, proponowane działanie, właściciela i rodzaj dowodu potrzebnego do potwierdzenia wdrożenia. Dalszy zakres ustalamy osobno.
Jak łączą się KSC, NIS2 i ISO/IEC 27001?
KSC i NIS2 wynikają z wymagań prawnych, a ISO/IEC 27001 jest standardem systemu zarządzania bezpieczeństwem informacji. Norma może pomóc uporządkować część mechanizmów, ale nie zastępuje analizy obowiązków prawnych organizacji.
Jak AI Act łączy się z ISO/IEC 42001?
AI Act określa obowiązki prawne zależne m.in. od roli organizacji i ryzyka systemu AI. ISO/IEC 42001 daje ramy systemowego zarządzania AI. Standard może wspierać governance i dowody, lecz nie zastępuje kwalifikacji prawnej.
Czy LeanTrix gwarantuje uzyskanie certyfikatu?
Nie składamy gwarancji wyniku niezależnej certyfikacji. Pomagamy zbudować i sprawdzić system, zamknąć uzgodnione luki oraz przygotować organizację do audytu prowadzonego przez właściwą jednostkę.
Czy można połączyć prawo pracy z transparentnością wynagrodzeń?
Tak. Te obszary korzystają ze wspólnych danych o stanowiskach, zasadach wynagradzania, odpowiedzialności HR, komunikacji i dokumentacji. Spójny projekt ogranicza dublowanie analiz i sprzeczne rozwiązania.
Czy działania muszą obejmować całą organizację od razu?
Nie zawsze. Często zaczynamy od określonej jednostki, procesu lub systemu, o ile taki zakres odpowiada wymaganiom i pozwala wiarygodnie ocenić ryzyko. Zakres oraz kryteria ustalamy przed rozpoczęciem prac.
Ustalmy właściwy zakres regulacji i zgodności
Podczas bezpłatnej konsultacji porządkujemy sytuację, wskazujemy możliwy pierwszy krok i mówimy wprost, kiedy potrzebna jest dodatkowa analiza prawna, techniczna albo certyfikacyjna.