Dlaczego taka usługa jest potrzebna?
Audyt zerowy KSC – najpierw zakres, potem wdrożenie
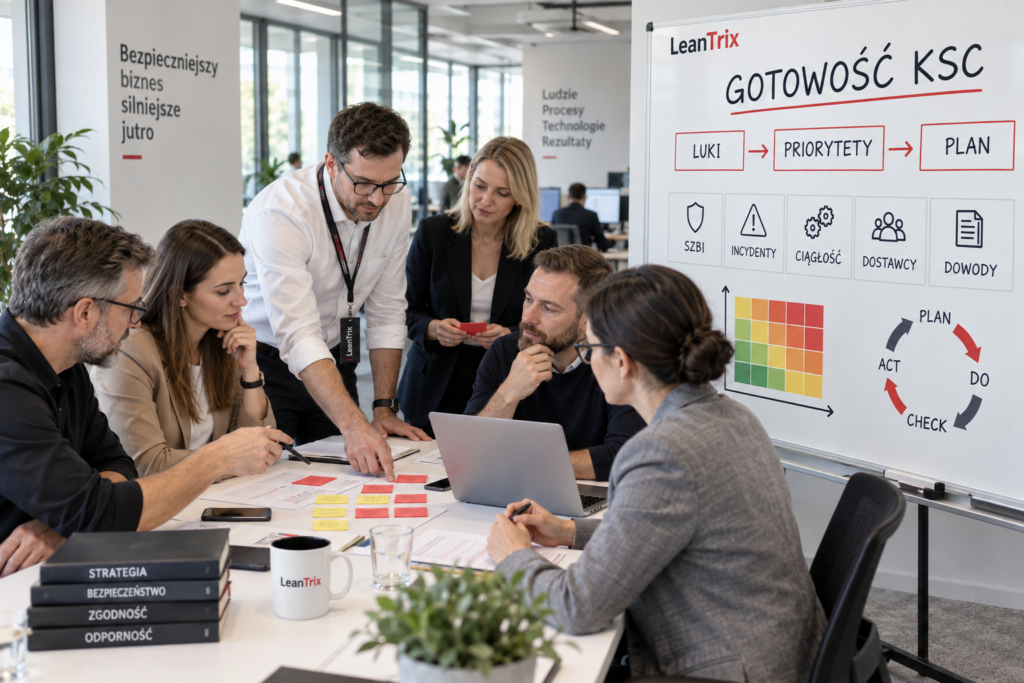
Audyt zerowy KSC to dobrowolna diagnoza gotowości organizacji do wymagań KSC i NIS2. Zanim powstaną procedury i projekty IT, odpowiadamy na trzy konkretne pytania.
Nowelizacja ustawy o KSC wdraża wymagania NIS2 do polskiego prawa. Obowiązki nie ograniczają się do dokumentacji ani działu IT — obejmują odpowiedzialność kierownictwa, SZBI, ryzyko, dostawców, incydenty, ciągłość działania, szkolenia i dowody skuteczności.
Zakres może dotyczyć między innymi produkcji, energetyki, transportu i logistyki, infrastruktury cyfrowej i ICT, ochrony zdrowia, wody i ścieków, gospodarki odpadami, administracji oraz organizacji badawczych. Sama nazwa branży nie rozstrzyga jednak kwalifikacji. Znaczenie mają świadczone usługi, wielkość, forma prawna, powiązania i szczególne przesłanki ustawowe. Zobacz pełny przewodnik KSC i NIS2 dla organizacji.
Co sprawdzamy podczas audytu?
- Status, zakres i terminy – kwalifikację podmiotu oraz usługi objęte regulacją.
- Usługi i zależności – procesy, systemy IT/OT, dane, aktywa, lokalizacje i dostawców.
- Zarządzanie i SZBI – role kierownictwa, właścicieli ryzyka, polityki, mierniki i przeglądy.
- Zabezpieczenia i łańcuch dostaw – dostęp, aktywa, podatności, zmiany, monitoring, chmurę i outsourcing.
- Incydenty i ciągłość – wykrywanie, eskalację, komunikację, BIA, BCP, kopie oraz testy odtworzenia.
- Ludzi i dowody – szkolenia, cyberhigienę, zapisy operacyjne, wyniki testów i decyzje zarządcze.
Audyt zerowy, audyt ustawowy i ISO 27001
- Audyt zerowy jest dobrowolną diagnozą i kończy się mapą luk, ryzyk oraz roadmapą.
- Audyt ustawowy KSC jest formalną i niezależną oceną wykonywaną w przypadkach określonych ustawą.
- Certyfikacja ISO/IEC 27001 ocenia zgodność systemu z normą i nie zastępuje automatycznie obowiązków KSC.
Co otrzymuje organizacja?
- notę kwalifikacyjną z uzasadnieniem statusu i zakresu,
- mapę usług, procesów, systemów, aktywów i dostawców,
- macierz wymagań, dowodów, luk i ryzyk,
- heatmapę gotowości oraz listę decyzji dla kierownictwa,
- roadmapę działań z priorytetami, właścicielami i terminami,
- plan wdrożenia SZBI, ćwiczeń, szkoleń i utrzymania systemu.
Audyt zerowy KSC możemy przeprowadzić również dla organizacji pozostającej poza formalnym zakresem ustawy, jeżeli chce wzmocnić cyberodporność albo spełnić wymagania klientów i łańcucha dostaw. Dla podmiotów medycznych przygotowaliśmy osobną stronę KSC w ochronie zdrowia.
Jaka jest nasza rola?
Nasza rola – łączymy wymagania, technologię i realne procesy
LeanTrix prowadzi usługę przy merytorycznej współpracy z QualiTeam. Łączymy doświadczenie w zarządzaniu procesami, standaryzacji, zmianie organizacyjnej i rozwoju kompetencji z wiedzą o systemach zarządzania, ISO/IEC 27001, audytach oraz technologii. Dzięki temu cyberbezpieczeństwo nie zostaje zamknięte wyłącznie w dziale IT.
Audyt zerowy KSC prowadzimy wspólnie z zarządem, właścicielami usług i procesów, IT/OT, bezpieczeństwem, zakupami, utrzymaniem ruchu, HR, administracją, komunikacją oraz IOD – odpowiednio do profilu organizacji. Pracujemy na rzeczywistych procesach i dowodach, a nie na deklaracjach.
W trakcie projektu:
- prowadzimy kickoff z kierownictwem i uzgadniamy mandat, zakres oraz kryteria audytu,
- wykonujemy analizę kwalifikacyjną podmiotu i obowiązujących terminów,
- prowadzimy wywiady, obserwacje, przegląd dokumentacji oraz warsztaty mapowania zależności,
- analizujemy usługi, procesy, aktywa IT/OT, dane, lokalizacje i łańcuch dostaw,
- porównujemy wymagania KSC/NIS2 ze stanem faktycznym i dostępnymi dowodami,
- oceniamy ryzyka oraz proporcjonalność zastosowanych środków technicznych i organizacyjnych,
- sprawdzamy działanie procesu incydentowego, ciągłości działania i odtwarzania,
- prowadzimy ćwiczenie scenariuszowe, które ujawnia luki w decyzjach, eskalacji i komunikacji,
- porządkujemy rekomendacje według wpływu, pilności, wysiłku i zależności,
- prezentujemy zarządowi raport, heatmapę, roadmapę, właścicieli i proponowane KPI.
Diagnoza bez interesu w sprzedaży technologii
Nie sprzedajemy sprzętu ani licencji bezpieczeństwa. Dzięki temu rekomendacje wynikają z ryzyka i potrzeb procesu, a nie z katalogu produktów. Audyt zerowy nie jest automatycznie testem penetracyjnym. Zakres testów technicznych dobieramy do ryzyka i uzgadniamy osobno, aby nie zakłócać działania systemów, zwłaszcza środowisk OT i usług krytycznych.
Jeżeli organizacja potrzebuje wdrożenia, pomagamy zbudować SZBI, dokumentację, role, plan postępowania z ryzykiem, procesy incydentowe, ciągłość działania, wymagania dla dostawców, szkolenia oraz pakiet dowodowy. Jeżeli celem jest ustawowy audyt KSC albo certyfikacja ISO/IEC 27001, przygotowujemy organizację do niezależnej oceny i pilnujemy rozdzielenia ról.
Ekspert prowadzący i zespół wdrożeniowy
W części systemowej i technologicznej współpracujemy z dr. Ściborem Sobieskim, ekspertem ds. strategii, systemów zarządzania i IT oraz współzałożycielem i prezesem QualiTeam. Zespół dobieramy do profilu badanego podmiotu: inaczej wygląda audyt przedsiębiorstwa produkcyjnego z OT, inaczej dostawcy usług cyfrowych, jednostki publicznej, firmy logistycznej, organizacji badawczej czy podmiotu infrastrukturalnego.
Kończymy wspólnym przeglądem zarządczym. Nie przekazujemy jedynie listy niezgodności. Uzgadniamy sekwencję działań, odpowiedzialności, wymagane zasoby, sposób mierzenia postępu i warunki przejścia do wdrożenia. Celem jest system, który działa również po zakończeniu projektu.
Garść faktów
Wsparcie wdrożeniowe
Wsparcie realizujemy w oparciu o proces Kata, co pozwala dostosować nasze działania do specyfiki Twojej organizacji, uwzględniając wspólnie wyznaczone cele. Proces Kata składa się z czterech kluczowych elementów, które umożliwiają efektywną realizację założeń.
Wyznaczenie kierunku działań
Określenie stanu obecnego
Określenie stanu docelowego
Eksperymenty - konsultacje
Działamy wg PDCA
P
PLAN
PLAN – kwalifikacja, zakres i plan audytu
W fazie PLAN ustalamy, jakie wymagania rzeczywiście dotyczą organizacji. Audyt zerowy KSC zaczynamy od statusu, usług i ryzyka, a nie od gotowej listy dokumentów.
- analizujemy sektor, rodzaj działalności, formę prawną, wielkość, powiązania i szczególne przesłanki ustawowe,
- ustalamy status podmiotu kluczowego, ważnego, publicznego albo pozostającego poza formalnym zakresem,
- weryfikujemy obowiązek wpisu do wykazu oraz terminy rejestracji, wdrożenia i audytu,
- identyfikujemy usługi objęte regulacją oraz procesy wpływające na ich świadczenie,
- tworzymy wstępną mapę systemów IT/OT, danych, aktywów, lokalizacji i dostawców,
- uzgadniamy kryteria odniesienia: KSC, NIS2, właściwe akty wykonawcze, wymagania sektorowe i – pomocniczo – ISO/IEC 27001,
- zbieramy dokumentację, rejestry, wyniki testów, umowy, logi i inne dowody,
- ustalamy z kierownictwem kryteria ryzyka, skalę dojrzałości i sposób raportowania,
- przygotowujemy harmonogram wywiadów, obserwacji, warsztatów i bezpiecznych weryfikacji technicznych.
Rezultatem PLAN jest karta zakresu audytu: co sprawdzamy, według jakich kryteriów, z kim, na jakich dowodach oraz jakie systemy i procesy wymagają szczególnej ostrożności.
D
DO
DO – audyt stanu faktycznego i test gotowości
W fazie DO przechodzimy od dokumentów do praktyki. Weryfikujemy, jak organizacja zarządza cyberbezpieczeństwem w codziennej pracy i czy deklarowane mechanizmy mają potwierdzenie w dowodach.
- prowadzimy wywiady z kierownictwem, właścicielami usług, IT/OT, bezpieczeństwem i funkcjami wspierającymi,
- mapujemy zależność: usługa – proces – system – aktywo – dostawca – ryzyko – kontrola,
- przeglądamy SZBI, polityki, procedury, instrukcje, rejestry ryzyka, decyzje i zapisy operacyjne,
- sprawdzamy zarządzanie dostępem, MFA, aktywami, podatnościami, zmianą, aktualizacjami, logami i monitoringiem,
- weryfikujemy bezpieczeństwo fizyczne oraz powiązanie środowisk IT i OT,
- analizujemy umowy i praktyki zarządzania dostawcami, chmurą, serwisem i outsourcingiem,
- sprawdzamy kopie zapasowe, wyniki testów odtworzenia, BIA, BCP, plany awaryjne i DR,
- prowadzimy ćwiczenie incydentowe obejmujące decyzje, eskalację, komunikację i ścieżkę 24 h / 72 h / 1 miesiąc,
- oceniamy program cyberhigieny, szkolenia kierownictwa i kompetencje osób pełniących kluczowe role,
- rejestrujemy luki, ryzyka, dowody i rekomendacje w jednym arkuszu audytowym.
Nie wykonujemy inwazyjnych testów bez uzgodnienia. Jeżeli test penetracyjny, skan podatności albo test OT jest uzasadniony ryzykiem, proponujemy go jako wyraźnie określony element dodatkowy.
C
CHECK
CHECK – ocena zgodności, skuteczności i dojrzałości
W fazie CHECK porównujemy wymagania z udokumentowanym stanem faktycznym. Oddzielamy brak dokumentu od braku skutecznego zabezpieczenia, ponieważ oba problemy wymagają innej reakcji.
- oceniamy każde wymaganie jako spełnione, częściowo spełnione, niespełnione albo nieadekwatne do zakresu,
- weryfikujemy jakość dowodów oraz to, czy środki są wdrożone, stosowane, monitorowane i testowane,
- sprawdzamy kompletność mapy usług, aktywów, dostawców i właścicieli ryzyka,
- oceniamy proporcjonalność zabezpieczeń do prawdopodobieństwa i skutku incydentu,
- analizujemy gotowość kierownictwa do decyzji, finansowania, nadzoru i komunikacji kryzysowej,
- weryfikujemy czas wykrycia, eskalacji i reakcji oraz możliwość dotrzymania terminów raportowania,
- sprawdzamy realną zdolność odtworzenia usług, nie tylko istnienie kopii zapasowej,
- wyodrębniamy luki krytyczne, szybkie działania naprawcze i projekty wymagające budżetu,
- tworzymy heatmapę gotowości według obszarów KSC/NIS2 i poziomów ryzyka,
- przeprowadzamy przegląd ustaleń z właścicielami procesów przed raportem dla zarządu.
Raport CHECK pokazuje nie tylko „czego brakuje”, ale również jaki jest skutek luki, jaki dowód będzie potrzebny, kto powinien zostać właścicielem działania i co należy wykonać w pierwszej kolejności.
A
ACT
ACT – roadmapa wdrożenia, odpowiedzialności i utrzymanie
W fazie ACT przekładamy wyniki na wykonalny program. Rekomendacje porządkujemy według ryzyka, obowiązujących terminów, zależności, potrzebnych zasobów i spodziewanego efektu.
- przygotowujemy plan działań 0–30 dni, 31–90 dni oraz projekty systemowe do realizacji w dalszej perspektywie,
- przypisujemy właścicieli, terminy, budżet, mierniki i kryteria zamknięcia każdej luki,
- ustalamy model RACI dla kierownictwa, właścicieli usług, bezpieczeństwa, IT/OT i funkcji wspierających,
- projektujemy lub aktualizujemy SZBI, dokumentację normatywną i wymagane zapisy operacyjne,
- planujemy postępowanie z ryzykiem, ćwiczenia incydentowe, testy ciągłości i odtwarzania,
- porządkujemy wymagania dla dostawców, umowy, ocenę ryzyka łańcucha dostaw i plany wyjścia,
- budujemy program szkoleń kierownictwa, personelu i ról specjalistycznych,
- tworzymy indeks dowodów oraz plan przygotowania do kontroli, audytu ustawowego lub dobrowolnej certyfikacji ISO/IEC 27001,
- ustalamy KPI, rytm przeglądów zarządczych i coroczny cykl doskonalenia,
- wspieramy rollout rozwiązania na kolejne procesy, lokalizacje lub spółki grupy.
ACT kończy pierwszy cykl PDCA i uruchamia następny. Organizacja otrzymuje kolejność działań, odpowiedzialności oraz mechanizm utrzymania cyberodporności wraz ze zmianami technologii, dostawców, procesów i zagrożeń.
Chcesz dowiedzieć się więcej? Skontaktuj się z nami!
Nasi klienci